
Jede KI-Sprachübersetzungssitzung beinhaltet ein Gespräch, das jemand in Echtzeit für wichtig erachtet – sei es eine Vorstandssitzung, ein diplomatisches Briefing oder eine klinische Beratung. Dieses Gespräch wird als Audio aufgezeichnet, von maschinellen Übersetzungsmodellen verarbeitet und häufig zwischengespeichert oder protokolliert. Ist die zugrundeliegende Infrastruktur nicht ausreichend gesichert, birgt die Bequemlichkeit der sofortigen mehrsprachigen Kommunikation ein Datenschutzrisiko, das leicht übersehen wird, bis es getestet wird.
Die meisten Organisationen, die Anbieter von KI-Sprachübersetzungsdiensten evaluieren, stellen zunehmend Sicherheitsfragen, bevor sie nach Sprachpaaren oder Latenz fragen. Das ist der richtige Ansatz. In den folgenden Abschnitten werden die Zertifizierungen, Verschlüsselungsverfahren und Zugriffskontrollen erläutert, die eine wirklich sichere automatische Sprachübersetzungsplattform von einer unterscheiden, die lediglich behauptet, sicher zu sein.
Warum Sicherheitsstandards für die Sprachübersetzung wichtig sind
Die automatische Sprachübersetzung unterscheidet sich von der Übersetzung statischer Dokumente. Sie verarbeitet Live-Audio, das häufig Namen, Finanzdaten, Gesundheitsinformationen oder strategische Pläne enthält, und zwar kontinuierlich während einer Sitzung. Dieser Audiostream durchläuft typischerweise mehrere Systeme: Spracherkennung, maschinelle Übersetzung und gegebenenfalls Text-to-Speech, bevor er den Zuhörer erreicht. Jeder dieser Übergabepunkte birgt das Risiko, dass Daten offengelegt, länger als nötig gespeichert oder von unbefugten Dritten eingesehen werden können.
Für Branchen wie das Gesundheitswesen, den öffentlichen Dienst und den Finanzsektor ist dies keine rein theoretische Sorge. Regulatorische Rahmenbedingungen verpflichten Organisationen bereits dazu, genau nachzuweisen, wie sensible Daten behandelt werden, und Beschaffungsteams werden von Anbietern Nachweise statt bloßer Zusicherungen verlangen.
Verwandter Artikel:
Interpretation als nächste Herausforderung in der Finanzregulierung;
Sprachzugang als nächste Herausforderung in der Finanzcompliance
Wichtige Zertifizierungen, auf die man achten sollte
ISO 27001
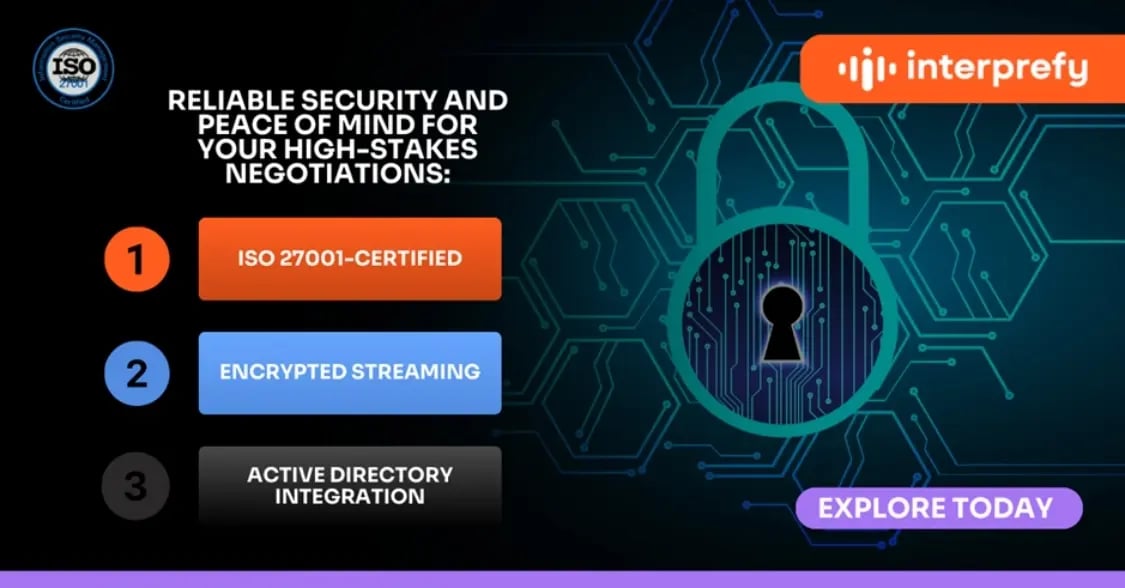
ISO 27001 ist der internationale Standard für Informationssicherheits-Managementsysteme. Ein Anbieter mit dieser Zertifizierung hat seine Datenverarbeitungsprozesse, Risikobewertungen und Sicherheitskontrollen unabhängig prüfen lassen. Bei der Bewertung eines Anbieters für automatische Sprachübersetzung signalisiert die ISO-27001-Zertifizierung, dass Sicherheit nicht nachträglich hinzugefügt wurde, sondern integraler Bestandteil der täglichen Geschäftsprozesse ist.
DSGVO-Konformität
Wenn ein Teilnehmer einer Sitzung in der Europäischen Union ansässig ist oder die Organisation Daten von EU-Bürgern verarbeitet, die Einhaltung der DSGVO zwingend erforderlich. Dies bedeutet, dass der Anbieter klare Rechtsgrundlagen für die Verarbeitung von Audio- und abgeleiteten Textdaten, festgelegte Aufbewahrungsfristen für Daten sowie Mechanismen für Anfragen betroffener Personen, wie z. B. Löschung oder Auskunft, benötigt. Ein Anbieter, der auf Anfrage die entsprechenden Nachweise erbringen kann, ist bei Live-Gesprächen vertrauenswürdig.
SOC 2 und branchenspezifische Anforderungen
Je nach Branche können zusätzliche Rahmenbedingungen gelten. SOC-2- Berichte sind im Unternehmensbeschaffungswesen üblich und bewerten die Kontrollen hinsichtlich Sicherheit, Verfügbarkeit und Vertraulichkeit im Zeitverlauf. Organisationen im Gesundheitswesen sollten zudem prüfen, ob HIPAA-konforme Verfahren angewendet werden , wenn US-Patientendaten betroffen sind. Öffentliche Einrichtungen haben häufig eigene Akkreditierungsanforderungen, die über die DSGVO- oder ISO-Normen hinausgehen.
In der EU sieht das KI-Gesetz auch Transparenzpflichten für KI-Systeme vor, die mit Menschen interagieren. Im Artikel „ EU-KI-Gesetz und KI-Sprachübersetzung“ , was dies für die Live-Übersetzung bedeutet.
Anforderungen an Verschlüsselung und Datenverarbeitung
Zertifizierungen beschreiben Governance-Standards; Verschlüsselung beschreibt, was die Daten während der Übertragung und im Ruhezustand tatsächlich schützt. Achten Sie mindestens auf TLS 1.2 oder höher, um Audio und Text während der Übertragung zwischen Sprecher, Übersetzungs-Engine und Empfänger zu sichern. Ruhende Daten, einschließlich temporärer Speicher und Protokolle, sollten mit AES-256-Verschlüsselung geschützt werden.
Ebenso wichtig ist der Umgang mit den Daten im Anschluss. Ein sicherer Anbieter sollte bestätigen können, dass die Sitzungsaudiodaten nicht ohne ausdrückliche Einwilligung zum Trainieren von Modellen verwendet werden, dass die Aufbewahrungsfristen definiert und standardmäßig kurz sind und dass Kunden auf Anfrage die Löschung oder einen Aufbewahrungsbericht anfordern können. Unklare Antworten auf die Frage „Was geschieht mit unseren Audiodaten nach Sitzungsende?“ sollten als Warnsignal und nicht als bloße Formalität verstanden werden.
Verwandter Artikel:
So sichern Sie Ihre Online-Meetings: Vertrauliche Gespräche
schützen
Zugangskontrolle und Infrastruktur
Verschlüsselung schützt Daten während der Übertragung; Zugriffskontrolle schützt sie nach dem Empfang. Seriöse Anbieter betreiben ihre Infrastruktur in einer virtuellen privaten Cloud mit strenger Netzwerksegmentierung anstatt in gemeinsam genutzten, nur unzureichend kontrollierten Umgebungen. Zwei-Faktor-Authentifizierung sollte Standard für jeden administrativen Zugriff und jeden Kontozugriff sein, und rollenbasierte Berechtigungen sollten sicherstellen, dass nur autorisierte Mitarbeiter Sitzungsdaten oder Konfigurationseinstellungen einsehen können.
Beim Vergleich von Anbietern ist es hilfreich, einen kurzen, einheitlichen Fragenkatalog zu stellen: Welche Zertifizierungen besitzen Sie und können Sie den Prüfbericht vorlegen? Wo werden die Daten gespeichert und verarbeitet? Wie lange werden Audio- oder Transkriptdaten aufbewahrt? Werden die Daten jemals für das Modelltraining verwendet? Welche Verschlüsselungsstandards gelten sowohl für die Übertragung als auch für die Speicherung? Ein seriöser Anbieter wird all diese Fragen ohne Zögern beantworten.
Worauf Sie bei der Bewertung von Anbietern achten sollten
Einkaufsteams, die Anbieter automatischer Sprachübersetzung vergleichen, sollten Sicherheitsdokumentationen als obligatorische Leistung und nicht als optionale Zusatzleistung betrachten. Hilfreiche Indikatoren sind aktuelle Dokumentationen zur Einhaltung von ISO 27001 und DSGVO, eine klare Richtlinie zur Datenaufbewahrung und -löschung, Details zur Verschlüsselung von Übertragung und Speicherung sowie Nachweise regelmäßiger unabhängiger Audits anstelle von Selbstauskünften.
Wie Interprefy diese Standards erfüllt
Interprefy ist ISO 27001-zertifiziert und DSGVO-konform. Die Plattform wird in AWS-Rechenzentren gehostet, optional ist die Datenresidenz in der EU möglich. Audio- und Textdaten werden während der Übertragung mit TLS 1.2 oder höher verschlüsselt, ruhende Daten sind mit AES-256 geschützt. Sitzungsinhalte werden niemals zum Trainieren von KI-Modellen verwendet. Zwei-Faktor-Authentifizierung und rollenbasierte Zugriffskontrolle legen fest, wer die Sitzungsdaten einsehen kann. Weitere Informationen finden Sie in der Interprefy-Sicherheitsübersicht.
Einen Standard wählen, nicht nur eine Funktion
Sicherheitsstandards für automatische Sprachübersetzung sind keine bloße Formalität; sie entscheiden darüber, ob eine Organisation die Technologie für die wichtigsten Gespräche einsetzen kann. Mit zunehmender Verbreitung in Unternehmen und Institutionen werden diejenigen Anbieter, die Zertifizierung, Verschlüsselung und Zugriffskontrolle als Kerninfrastruktur und nicht als Marketinginstrumente betrachten, das Vertrauen für wirklich sensible Dialoge gewinnen. Um zu erfahren, wie Interprefy die Sicherheit in seiner KI-Übersetzungsplattform gewährleistet, informieren Sie sich in unseren Ressourcen zu Datenschutz und Compliance.


 Aus dem App Store herunterladen
 Herunterladen von Google Play
 Weitere Download-Links